Entrar y pedir acceso
Cómo entras en kubelatch, qué pedir a un administrador antes de poder trabajar y dónde ver los permisos que ya tienes.
Antes de empezar
Necesitas una cuenta. Pídela al equipo que administra kubelatch en tu empresa (normalmente el equipo de plataforma): te dará la URL y un enlace de invitación, que quizá ni necesites si entras con la cuenta de tu empresa: tu primer acceso puede crear la cuenta, o dejarte pedirla (Tu primer acceso con la cuenta de tu empresa).
El enlace da acceso directo, así que debe llegarte por un canal seguro, no por correo abierto ni por un chat público.
La primera vez: el enlace de invitación
El enlace tiene la forma <url-de-kubelatch>/account-link#kli_.... Ábrelo y verás «Te damos la bienvenida, Nuria» (con tu nombre) y tres datos que comprobar: tu «Login», «Entra con» (las formas de entrar que tiene tu cuenta: el proveedor de tu empresa, «GitHub» o «Contraseña») y «Válido hasta», con el recordatorio de que solo sirve una vez.
- Si en tu kubelatch se entra con el proveedor de identidad de tu empresa, hay un botón «Vincular con {name} y entrar», donde {name} es el nombre que tus administradores han dado al proveedor (Google, Microsoft, Okta…). Entras en él y esa identidad queda vinculada a tu cuenta de kubelatch.
- Si se entra con GitHub, hay un botón «Vincular con GitHub y entrar». Autorizas la App y tu cuenta de GitHub queda vinculada a tu cuenta de kubelatch. Si están los dos, la página muestra los dos botones: cualquiera vale.
- Si tu cuenta puede usar contraseña, hay un formulario para fijarla, con una lista de «Requisitos de la contraseña» que se marca sola a medida que cumples cada uno: al menos 12 caracteres, distinta de tu login y que las dos coincidan. «Guardar y entrar» espera a que se cumplan los tres, y al guardar la contraseña entras.
El enlace de invitación caduca a las 72 horas y solo sirve una vez. Si ya lo usaste o caducó, verás «Enlace caducado o ya usado»: pide uno nuevo. La página quita el token de la barra de direcciones en cuanto carga, así que al recargarla verás «El enlace llegó incompleto»: ábrelo de nuevo desde el mensaje que recibiste. Un enlace de restablecimiento (tras olvidar la contraseña) caduca a las 24 horas, y su página se titula «Restablecer contraseña».
Un enlace abierto cierra tu sesión actual
Si ya tenías una sesión abierta con otra cuenta en el mismo navegador, completar un enlace de invitación o de vinculación (el que te da un administrador para volver a vincular tu cuenta, con GitHub o con el proveedor de tu empresa) la cierra y entra con la cuenta del enlace. La página te avisa antes: «Tienes una sesión abierta como …».
Las siguientes veces: cómo entras
Cómo entras depende de cómo esté configurado tu kubelatch:
- Con la cuenta de tu empresa: si tu kubelatch tiene configurado el proveedor de identidad de tu empresa, la pantalla de login ofrece «Entrar con {name}». Entras en la página del proveedor, normalmente con la sesión que ya tienes abierta allí, y vuelves con la sesión iniciada. Solo entran las direcciones de los dominios de correo de tu empresa, con el doble factor que pida el proveedor.
- Con GitHub: si tu organización tiene una GitHub App configurada, la pantalla de login ofrece «Entrar con GitHub», debajo de «Entrar con {name}» si están los dos. Solo entran los miembros activos de esa organización, con el doble factor que ella misma exige.
- Con login y contraseña: si no hay ninguno de los dos configurado, ves un formulario con «Login» y «Contraseña», y el botón «Entrar».
Con la cuenta de tu empresa o con GitHub, «Entrar con contraseña», al pie de la página, abre un paso propio para las cuentas a las que un administrador ha dejado contraseña (las break-glass). «Volver a entrar con {name}», «Volver a entrar con GitHub» o «Volver a entrar con {name} o con GitHub», según lo que ofrezca tu kubelatch, vuelve de él.
Si la página de login dice «No se pudieron cargar los métodos de acceso. Recarga la página.», hazlo.
Cinco contraseñas incorrectas seguidas bloquean la cuenta 15 minutos. Espera o pide a un administrador que te fije una contraseña nueva. Si la has olvidado, no hay restablecimiento por tu cuenta: pide a un administrador un enlace de restablecimiento.
La página de entrada tiene un selector de idioma en la esquina superior derecha: ver Idioma de la interfaz.
Tu primer acceso con la cuenta de tu empresa
La primera vez que usas «Entrar con {name}», kubelatch busca la cuenta con la dirección de correo que garantiza tu proveedor y vincula las dos: no hay ningún enlace que abrir. A partir de ahí, esa identidad es tu forma de entrar. Tus administradores pueden limitarlo o desactivarlo: si kubelatch no encuentra la cuenta que te crearon, usa el enlace de invitación.
Si ninguna cuenta tiene tu dirección, pasa una de estas dos cosas:
- El dominio de tu empresa tiene una regla. kubelatch te crea la cuenta en ese momento, te mete en un grupo y llegas a «Inicio» con los permisos de ese grupo. Tu login es lo que va antes de la
@de tu dirección, en minúsculas. - No la tiene. Llegas a «Pedir unirse», que enseña la dirección con la que has entrado. Escribe un «Motivo» si quieres (es opcional) y pulsa «Enviar solicitud». La página pasa a «Solicitud pendiente», con la fecha en la que caduca si nadie decide, 30 días después. Cuando un administrador la aprueba, vuelve a entrar y ya estás dentro. Si la deniega, la página dice «Solicitud denegada», con a quién preguntar si crees que es un error; puedes volver a pedirlo.
Para ver cómo va tu solicitud, vuelve a entrar con «Entrar con {name}». Si la página añade «kubelatch está en su tope de personas; un administrador tendrá que liberar una plaza o ampliar la edición.», puedes enviar la solicitud igualmente: espera hasta que haya una plaza.
Si kubelatch no puede dejarte entrar de ninguna forma, la página de login dice por qué. El caso habitual es «Esa cuenta de {name} no es de un dominio que este kubelatch acepte. ¿Has elegido una cuenta personal?»: seguramente has elegido tu cuenta personal en el selector de cuentas del proveedor. «Probar con otra cuenta» te devuelve a ese selector; «Pedir unirse» también lo tiene, por si entraste con la cuenta equivocada. El resto de mensajes, con qué hacer en cada caso, está en Errores.
Tus primeros pasos en «Inicio»
Hasta que tengas un permiso y hayas hecho tu primera petición, «Inicio» enseña la tarjeta «Tu conexión» con tres pasos hasta tu primer kubectl, y cada uno se marca solo cuando lo has hecho:
- «Instala la CLI y entra», marcado «Recomendado» hasta que lo hagas: el comando de acceso para copiar, «Descargar kubelatch» y «Sin navegador, añade
--device.» (La CLI). Queda hecho en cuanto entras con la CLI, aunque esa sesión haya caducado después; entonces dice cuándo y desde qué equipo. - «Ten un permiso»: hecho mientras tengas uno activo, que nombra, con su grupo si viene de uno. Sin ninguno, en Pro ofrece «Pedir acceso», que abre el formulario de solicitud, con «El formulario te dice quién lo decide.» (Pedir acceso); en Free dice a quién pedirlo: el contacto que configuraron tus administradores o, sin él, el administrador más antiguo. Un administrador ve en su lugar «Concédetelo en Permisos».
- «Prueba kubectl»: con un permiso, un comando para copiar que pasa por el contexto de su cluster,
kubectl --context kubelatch-<cluster> get pods -n <namespace>en el namespace de tu primer permiso okubectl --context kubelatch-<cluster> get nodescuando cubre todo el cluster, y «Lo verás en «Actividad reciente».». Queda hecho cuando una petición tuya ha pasado por kubelatch.
En cuanto tienes un permiso y una petición tuya ha pasado por kubelatch, la tarjeta desaparece, aunque trabajes con un kubeconfig descargado y no hayas entrado nunca con la CLI. A partir de ahí, la línea bajo el título de «Inicio» dice cómo trabajas:
- Con una sesión de la CLI: «Conectada desde»
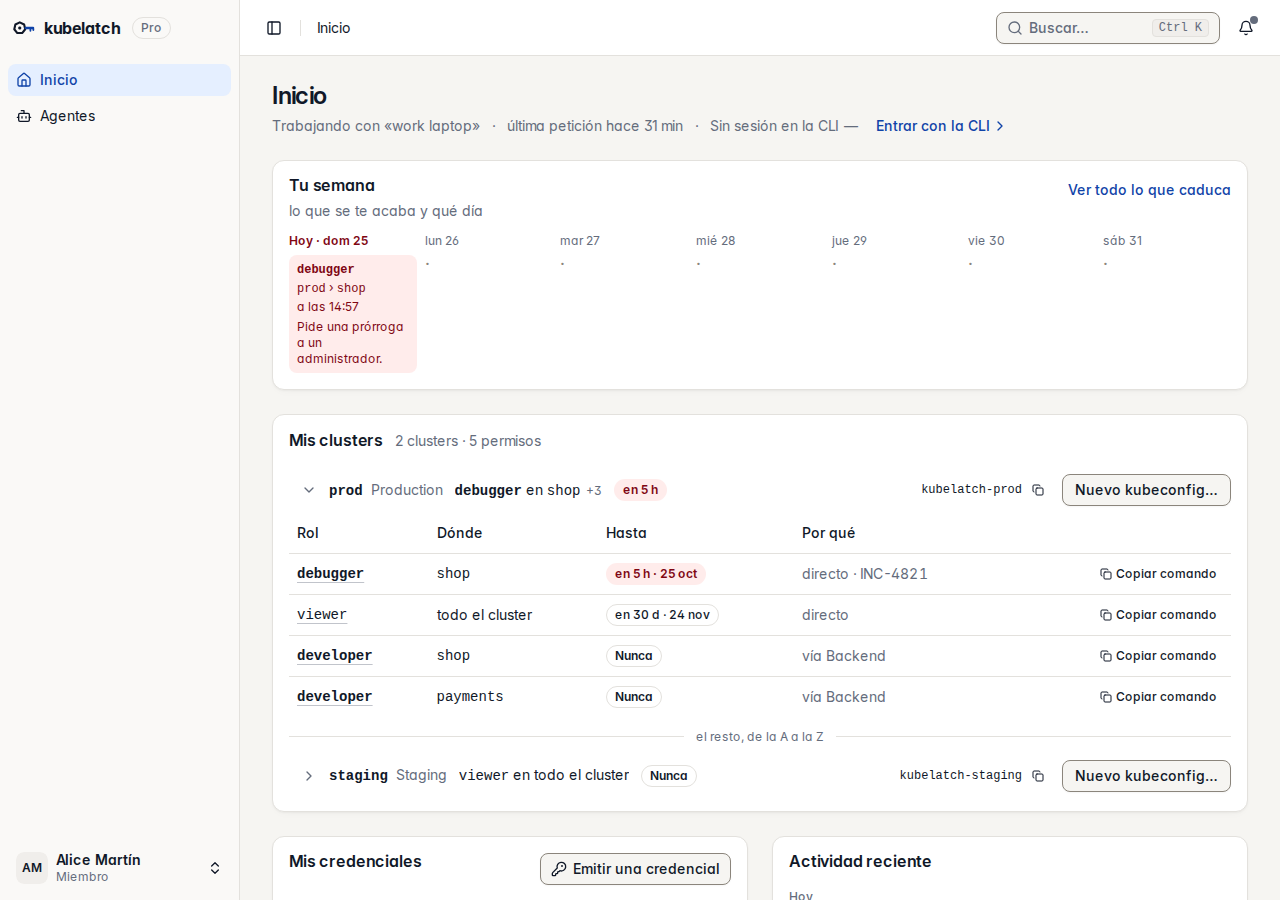
laptop-alice, hasta cuándo dura la sesión, con «Cerrar sesión» y «Conectar un agente». - Sin ella, con una credencial: «Trabajando con «portátil del trabajo»», tu última petición y «Sin sesión en la CLI — Entrar con la CLI». Ese enlace abre el comando de acceso, «Descargar kubelatch» y «Conectar un agente».
- Sin ninguna de las dos, por ejemplo porque tu sesión terminó y tu credencial es nueva: solo «Sin sesión en la CLI — Entrar con la CLI».
Qué pedir a un administrador
Entrar no basta: sin permisos no puedes emitir una credencial útil. Dile a tu administrador exactamente:
- Qué cluster necesitas.
- Qué nivel:
viewer: solo lectura.developer: además crea y modifica cargas de trabajo.debugger: un complemento de los anteriores:exec,attach,port-forwardy contenedores efímeros.secrets-reader: un complemento: leesecrets.admin: todo dentro del namespace, incluidos roles y bindings.cluster-admin: todo el cluster, como mucho 8 h, solo para emergencias.
- Qué ámbito: un namespace concreto, o todo el cluster si el nivel lo permite.
Por ejemplo: «Necesito developer y debugger en el namespace apps del cluster prod». El detalle de cada nivel está en Roles de sistema.
El administrador concede el permiso desde «Permisos» (guía completa). Tú no puedes concedértelo a ti mismo. En Pro lo pides desde el propio kubelatch, con el cluster, el rol, dónde y durante cuánto tiempo ya elegidos: Pedir acceso.
Ver tus accesos
Entra y ve a «Inicio». Lo que se te acaba en los próximos siete días va primero, día a día, en «Tu semana» (Tu semana). Debajo, «Mis clusters» tiene una fila por cada cluster en el que tienes algún permiso, y junto al título cuántos clusters y permisos tienes:
- Primero van, abiertos, los clusters en los que algo se acaba esta semana, empezando por lo que acaba antes. Una línea, «el resto, de la A a la Z», los separa de los demás, que llegan plegados. Si solo tienes un cluster, sale abierto.
- Cada fila da el id y el nombre del cluster, tu rol más fuerte allí y dónde (con «+2» si tienes más) y cuándo acaba el más próximo de esos permisos. Pulsa la fila para plegarla o desplegarla.
- Al lado, el contexto para copiar (
kubelatch-<cluster>), «Nuevo kubeconfig…», que emite una credencial solo para ese cluster (Obtener una credencial), y en Pro «Pedir más», que abre el formulario de solicitud en ese cluster (Pedir acceso). - Desplegada, una línea por permiso: el rol, dónde (el nombre del namespace, o «todo el cluster»), hasta cuándo y por qué: «directo», «por solicitud» (un enlace a la solicitud de la que viene, con quién la aprobó), o «vía» y el grupo del que eres miembro, por ejemplo «vía Backend». «Copiar comando», al final de la línea, copia un comando para probarlo,
kubectl --context kubelatch-<cluster> get pods -n <namespace>, oget nodessi es todo el cluster. En Pro, un permiso con final ofrece también «Pedir prórroga», o «Pedir más» si te llega por un grupo o un conjunto (Prórrogas). - A partir de 8 clusters, «Filtrar clusters…» encuentra uno por su id o por su nombre.
Pulsa el rol para ver qué permite y el grupo de Kubernetes con el que el cluster te reconoce (ver Comprobar tu identidad). Un permiso que no caduca dice «Nunca». Uno que llega por un grupo dura mientras duren tu pertenencia y el permiso del grupo. En el móvil cada línea ocupa dos renglones.
Un permiso sobre un namespace no cubre -A (--all-namespaces): kubectl get pods -A recibe 403, mientras que kubectl get pods -n <namespace> funciona. Si «Mis clusters» dice «No tienes ningún permiso activo.», todavía no tienes permisos: no podrás emitir una credencial hasta que un administrador te conceda al menos uno. Esa tarjeta va entonces antes que los pasos y el comando de acceso. «Pedir acceso», ahí mismo, abre el formulario de solicitud en Pro; en Free lleva al contacto que tus administradores hayan puesto, y si no han puesto ninguno, te dice que se lo pidas a un administrador.
Si usas agentes de IA, las solicitudes que esperan tu decisión también salen en «Inicio», en «Pendiente», encima de «Tu semana», con «Revisar» (Agentes de IA).
Con al menos un permiso activo, sigue en Obtener una credencial.